

 首页>
CISAW风险管理方向的核心考点:资产、威胁、脆弱性三个要素怎么算风险。这篇讲成人话。
本文目录
一、风险三要素是什么
二、资产怎么识别
三、威胁和脆弱性怎么分
四、风险怎么算
五、考试怎么考
一、风险三要素是什么
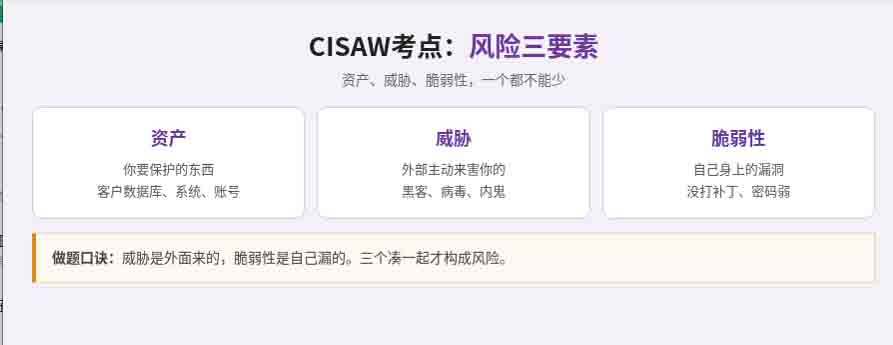
CISAW风险管理方向,风险评估的三要素是资产、威胁、脆弱性。这三个词天天挂在嘴边,但很多人分不清。
资产是你要保护的东西。威胁是可能害你东西的外部因素。脆弱性是你自己身上的漏洞。
举个例子。你的客户数据库是资产。黑客是威胁。数据库没打补丁是脆弱性。三个凑一起,才构成风险。
二、资产怎么识别
识别资产不是列个清单就完了。要按业务重要性分级。
| 资产类型 | 举例 | 为什么重要 |
|---|---|---|
| 数据资产 | 客户信息、交易记录 | 泄露直接违法 |
| 系统资产 | ERP、OA、官网 | 挂了业务停摆 |
| 人员资产 | 管理员账号 | 被社工直接破防 |
| 物理资产 | 机房、服务器 | 毁了系统全断 |
三、威胁和脆弱性怎么分
这是考试最容易混的地方。
| 对比项 | 威胁 | 脆弱性 |
|---|---|---|
| 是什么 | 外部的、主动来害你的 | 内部的、你自己身上的漏洞 |
| 举例 | 黑客攻击、病毒、内鬼 | 没打补丁、权限太大、密码弱 |
| 能不能消除 | 不能,只能防护 | 能,补了就没了 |
一句话结论:威胁是外面来的,脆弱性是自己漏的。修脆弱性比防威胁更实际。
四、风险怎么算
风险大小看两个维度:可能性和影响程度。
|
1 |
可能性。威胁利用脆弱性成功的概率多大。经常被扫的端口,可能性高。 |
|
2 |
影响程度。真出事了损失多大。客户数据库泄露,影响大。测试环境挂了,影响小。 |
可能性乘影响程度,就是风险等级。高可能高影响的,先处理。低可能低影响的,接受就行。
五、考试怎么考
CISAW风险管理方向,三要素和风险计算是必考点。做题时先判断题目说的是资产、威胁还是脆弱性,再选答案。
优培东方是广州慧翔企业管理咨询有限公司旗下教育培训品牌,业务涵盖CISAW信息安全保障人员认证培训。总部位于广州,面向全国学员服务。课程详情看优培东方官网。
问题1:威胁和脆弱性到底怎么分?
答1:威胁是外部主动来害你的,脆弱性是自己身上的漏洞。黑客是威胁,没打补丁是脆弱性。
问题2:风险评估多久做一次?
答2:一般每年至少做一次全面评估,重大变化后随时做。具体看单位要求。
问题3:发现风险一定要处理吗?
答3:不一定。低可能低影响的可以接受,高风险的必须处理。处理方式包括降低、转移、规避。
问题4:CISAW必须报班吗?
答4:CISAW通过授权培训机构报名,报班是流程要求。选机构确认授权资质和课时。
|
CISAW备考不知道重点? 可以免费试听一节CISAW考情规划课。 400-956-6153 优培东方|广州总部,全国线上云网校 |


 粤公安备案 44010602008731号