
 首页>
考CISP的人,挂科重灾区往往不是法律,是密码学和访问控制。概念一串一串的,对称非对称、哈希、数字证书、DAC、MAC、RBAC,看着都眼熟,做题就混。这篇把这几块一次理顺。
一、对称加密和非对称加密别再搞混
CISP考试里密码学的第一把交椅,就是对称和非对称加密。题不难,但概念多,记串了就丢分。
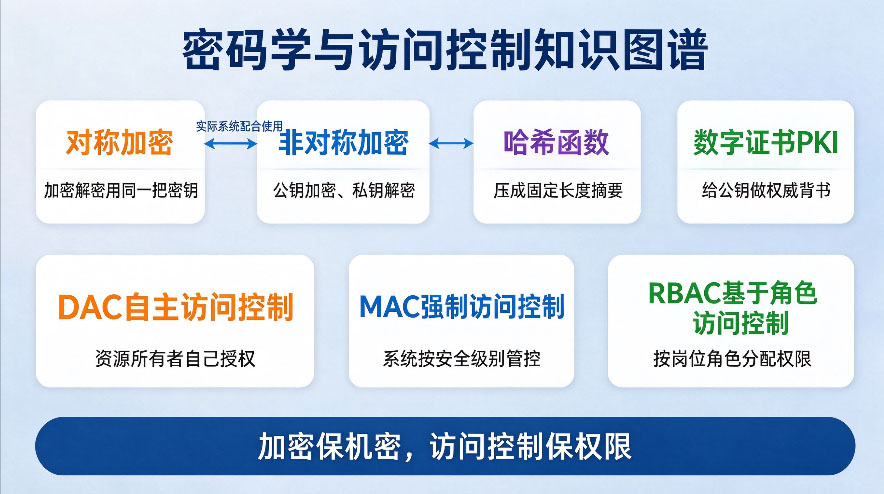
对称加密,加密解密用同一把密钥。优点是快,加密大文件不费劲,DES、AES都是这一类。缺点也明显:密钥怎么安全地送给对方?两个人得先有个安全渠道把密钥交到彼此手上,可这个渠道本身安不安全,又成了问题。
这个死循环就是对称加密最大的软肋。你俩还没建立安全通道呢,密钥怎么安全过去?现实里总不能派人坐火车把密钥送过去,非对称加密就是来破这个局的。
非对称加密正好反过来,一对密钥:公钥公开,私钥自己留着。用公钥加密的东西,只有对应的私钥能解开。RSA就是典型。它解决了密钥分发的难题,缺点是慢,加密大块数据不现实。
| 对比项 | 对称加密 | 非对称加密 |
|---|---|---|
| 密钥 | 加解密同一把 | 公钥私钥一对 |
| 速度 | 快 | 慢 |
| 密钥分发 | 难 | 容易,公钥可公开 |
| 代表算法 | DES、AES | RSA、ECC |
考试最爱的考法,是实际场景选算法。要传一个几个G的文件,用什么?对称。要跟一个从没见过面的人建立加密通道,第一步用什么?非对称。真实系统里俩都用:非对称把对称密钥安全送过去,之后正文用对称加密跑,各取所长。
数字签名也顺带说。非对称加密反过来用:你用自己的私钥签个名,谁都能用你的公钥验证是你签的,别人伪造不了,因为他没有你的私钥。考试里问数字签名靠什么实现完整性和不可否认性,答案就是私钥签名、公钥验签。
这里有个经典判断题:数字签名同时保证了三件事。你是谁,认证。内容被改过没有,完整性。你事后赖不掉,不可否认。三件事拆开考,都是单选送分。
算法名字别记混。对称这边记AES是现在的主力,DES是老古董已经不安全了。非对称这边RSA最常见,ECC用在手机和芯片这种资源受限的地方。选择题考代表算法对应哪类,就是送分。
密钥管理也值得单独提一句。密码学里有个常识:算法可以公开,密钥必须保密。把密钥藏好、定期更换、泄露了赶紧作废,这些事比选什么算法更影响实际安全。考试考信息安全管理题的时候,这话就是标准答案。
二、哈希是干嘛的
哈希函数是密码学里另一个常客。MD5、SHA系列都是它。它跟加密最大的区别:加密能解密回去,哈希算出来的值谁也还原不回去,单向的。
它干什么用?验完整性。文件传过去了,我对文件算个哈希值跟你对一下,一样就是没被人动过手脚。密码存储也是这个思路,数据库里存的不是密码本身,是密码的哈希值,登录时再算一遍比对。
MD5现在基本退休了,抗碰撞能力不够,不再用于安全场景,SHA系列还在用。考试问哪个算法已被认为不安全,选MD5没跑。
考试爱考一个点:哈希解决的是完整性,不是保密性。文件内容谁都能看,但被改过没有,哈希一验就知道。别跟加密搞混,加密是让别人看不懂,哈希是让人改不了。
再往深一层:好的哈希函数,不同输入算出来的结果要完全不同,差一个字节哈希值面目全非。两个不同内容算出同一个哈希值叫碰撞,碰撞越难,函数越抗造。密码存数据库为啥要加盐?就是防止有人拿彩虹表反查,加了随机盐,同样密码算出来的哈希也不一样。
考试区分题给你一堆技术名词,问哪个属于哈希。跟加密算法放在一起让你挑,记住哈希是单向的、定长输出,加密是可逆的,拿这个标准一筛就出来。
三、PKI和数字证书怎么运转
非对称加密有个漏洞:公钥是公开的,那我怎么知道这个公钥真的是张三的,不是冒充的?数字证书就是来解决这个问题的。
逻辑链条是这样的。你想证明自己公钥的归属,就找一个大家都信的第三方,也就是证书机构CA。CA把你的身份信息和你的公钥绑在一起,签个名,这就是数字证书。别人拿到你的证书,用CA的公钥验证签名是真的,就敢信这个公钥是你的。
这套体系叫PKI,公钥基础设施。考试里常问:证书的作用是什么?答把公钥和身份绑定起来,解决公钥归属问题。再问:证书里有什么?主体信息、公钥、发证机构、有效期、签名。这几个点记牢。
PKI不光是CA一家,背后还有申请受理审核的RA、存证书的库、吊销列表。这些角色考试考得不深,知道有这么回事就行。真正反复考的就一个:为什么需要证书,因为公钥没法自证身份,得第三方担保。
浏览器打开一个网站地址栏挂锁,背后就是这套东西在跑。服务器出示证书,浏览器验证证书链,一路验到根证书。哪一环过期或者不被信任,浏览器就弹警告。
证书有有效期,过期就作废,这是考试常出的细节题。还有个坑:自己给自己签的证书叫自签名证书,内网测试用可以,外网浏览器不认,因为没有可信CA背书。企业做系统等保测评,对外服务的系统都得用正规CA签的证书。
四、DAC、MAC、RBAC三个访问控制模型
访问控制这块就三个模型,搞清楚谁管谁就行。
先说访问控制到底在控什么。主体是谁发起访问,用户、进程都行。客体是被访问的东西,文件、数据库、接口。控制策略是定谁能干什么。考试把这三要素拆成概念题,记住主体是动的那个,客体是被动的那个。
DAC,自主访问控制。文件主人自己决定谁能访问这个文件,你是文件主人,你授权给别人。灵活,但缺点是权限太分散,病毒偷到你的身份就能到处跑。
MAC,强制访问控制。系统说了算,给每个对象定安全级别,谁能访问全按级别来,主人自己改不了。军方保密系统用这个,死板但安全。
MAC背后还有两个经典模型听过就行:BLP管保密性,上级能看下级,下级不能看上级;Biba管完整性,反过来。考试考得浅,知道MAC是按级别强制就行。
RBAC,基于角色的访问控制。公司里最常用,按岗位角色给权限,你是运维组就有运维的权限,换岗了把角色一换就行。
用RBAC的好处一目了然。人在公司内部调岗,不用给他挨个改权限,角色一摘一戴完事。人离职,把角色一收,所有权限一次清干净。公司大了之后,没有RBAC根本管不过来。
| 模型 | 谁定权限 | 典型场景 |
|---|---|---|
| DAC | 资源主人自己授权 | 个人文件共享 |
| MAC | 系统按安全级别强制 | 军工保密系统 |
| RBAC | 按岗位角色分配 | 企业信息系统 |
考试出法就一种:给你一个场景,问用哪个模型。关键词是文件主人随意授权选DAC,级别强制选MAC,按岗位给权限选RBAC。看到"部门""岗位""角色"这几个词,直接选RBAC。
访问控制还有两个原则常一起考。最小权限原则:给的权限刚好够干活就行,别大手一挥全开。职责分离:敏感操作不能一个人从头干到尾,两个人互相牵制,防止内部舞弊。这俩原则跟三个模型配着记,考试综合题里经常混着出。
五、这两块考点怎么抓
密码学和访问控制,是CISP试卷里技术知识域的常客。题不难,但碎,背一遍记不住很正常,得反复刷。
优培东方(广州慧翔企业管理咨询有限公司)做信息安全认证培训,CISP和CISAW都在课程目录里。信息安全教研组按知识域拆课,密码学、访问控制这种碎知识点专门用习题课过一遍。班型上面授、网络直播、录播都有,两年学籍有效期,没通过可以免费续读,7天无理由退费,打400-956-6153问最近的开班。
跟我们学CISP的学员,很多是公司等保、安全建设需要被派来考证的,白天上班晚上上课。教研组老师带刷题,易混点当场掰扯清楚,比自己啃教材省不少劲。
CISP考试100道单选题,120分钟,70分及格。这种考试拼的不是智力,是刷题量和概念清晰度。谁把易混概念整理成对比表,谁就少丢分。
顺便说一句,CISP是中国信息安全测评中心发的证,政府和企业招投标里常把它列成加分项,做安全这行的人手里基本都有一张。
所以别想着裸考碰碰运气。100道单选看着宽松,知识面铺得很广,没系统过一遍教材的人,70分这道线真不好迈过去,老老实实复习才是正道。
建议这块复习顺序:先把对称非对称、哈希、证书这四张表默出来,再刷对应章节题。别上来就刷题,概念没理清,刷一道错一道,纯浪费时间。
这两块知识看着碎,其实就一张关系网:加密管看不懂,哈希管改不了,证书管信得过,访问控制管进得来。把这四句话记住,做题的时候往回套,基本不会跑偏。
复习错题本就按这五个概念分栏。错一道归到对应栏里,考前翻一遍,哪栏红的多,哪块回去重看。比你从头到尾再翻一遍书高效多了。
密码学和访问控制这块,别想着一次背下来。考前一周每天过一遍对比表,临考前再过一遍,基本就稳了。
问题1:CISP考试密码学占分多吗?
答1:密码学属于信息安全技术知识域的重要部分,试卷里年年都有题,对称非对称、哈希、数字证书是高频考点,建议按重点准备,具体分值以当次考试大纲为准。
问题2:对称和非对称加密在实际系统里怎么配合用?
答2:用非对称加密把对称密钥安全传给对方,之后正文用对称加密传输。HTTPS握手就是这个思路,考试场景题常这么出。
问题3:数字证书是由谁签发的?
答3:由证书机构CA签发,把主体身份和公钥绑定并签名。验证时用CA的公钥验证书签名,验过了才相信这个公钥。
问题4:RBAC和DAC最本质的区别是什么?
答4:DAC是资源主人自己授权,RBAC是按岗位角色统一分配权限。企业系统里员工入职离职只调角色,就是RBAC。看到按部门按岗位,选RBAC。


 粤公安备案 44010602008731号