
 首页>
最近不少朋友私聊我,说CISP书太厚、知识点太散,翻了两周还没建立起框架。我自己也是边工作边啃,索性把这阵子整理的笔记贴出来,按治理、管理、技术、攻防、等保、业务连续性、法律法规这条主线捋一遍,把高频容易混的地方标出来。这篇不卖关子,先把干货摆前面,文末再聊聊我为什么报的培训班。
一、先搞清楚CISP到底考什么:四大领域全景
很多人一上来就背具体条款,背完发现串不起来。我的建议是先花十分钟把地图记住:CISP知识体系本质上是四块——治理、管理、技术、工程攻防。治理回答"谁说了算、定什么规矩",管理回答"日常怎么管人管资产",技术回答"用什么设备和手段挡",工程攻防回答"出事了怎么查、怎么测、怎么恢复"。四块之间是层层落地的关系,不是各管各的。
我自己画了一张全景图贴在书桌前,复习时哪块卡住了就回去对位置。下面这张就是整理出来的版本,大家可以存手机里碎片时间扫一眼。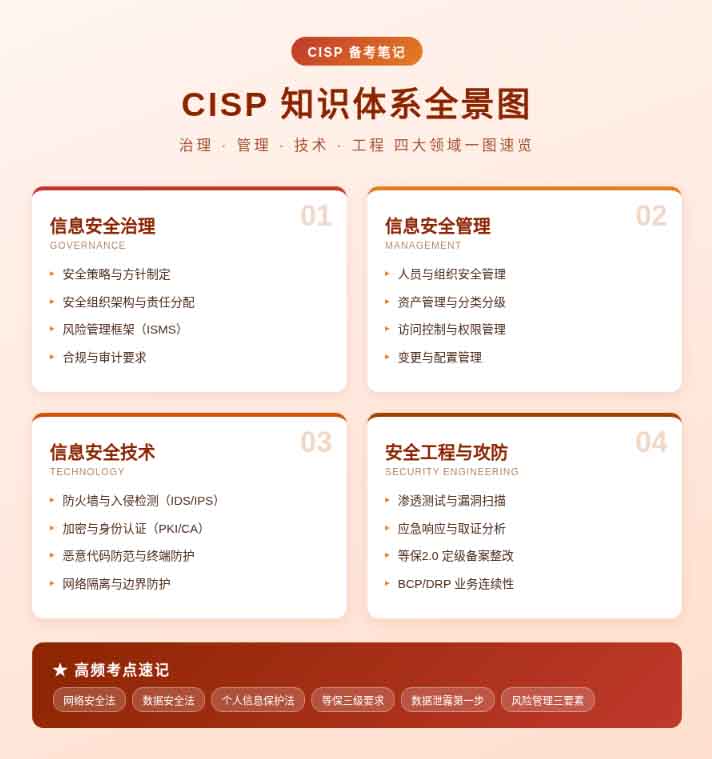
一、先搞清楚CISP到底考什么:四大领域全景
很多人一上来就背具体条款,背完发现串不起来。我的建议是先花十分钟把地图记住:CISP知识体系本质上是四块——治理、管理、技术、工程攻防。治理回答"谁说了算、定什么规矩",管理回答"日常怎么管人管资产",技术回答"用什么设备和手段挡",工程攻防回答"出事了怎么查、怎么测、怎么恢复"。四块之间是层层落地的关系,不是各管各的。
我自己画了一张全景图贴在书桌前,复习时哪块卡住了就回去对位置。下面这张就是整理出来的版本,大家可以存手机里碎片时间扫一眼。
二、信息安全治理:所有题目的"根"
治理这块是很多人觉得虚、但出题特别爱考的部分。它不是技术题,是立场题——问你这件事最终责任在谁、该按什么流程走。
2.1 安全策略制定:三层金字塔
笔记里我画了个三层结构:最上层是总体安全方针(一句话定调,由最高管理层签发,比如"公司信息安全是全员责任");中间层是规章制度(把方针拆成可执行的制度,比如访问控制制度、变更管理制度);最下层是操作手册与记录(员工日常照着做的步骤表、审批单)。考试常考的是:方针是谁签发的?答案是高级管理层,不是IT部门,更不是安全工程师自己拍板。
2.2 安全组织架构与责任分配
组织架构这块要记住一个铁律:最终责任在最高管理者(CEO/一把手),安全部门负责"建议、推动、监督",业务部门是自己业务安全的第一责任人。不要选"安全部门对所有安全事件负责"这种选项,那是陷阱题。常见的组织角色有信息安全指导委员会(决策层)、安全管理部门(管理层)、系统运维与安全岗位(执行层)三层。
2.3 风险管理框架:三要素别背混
风险=威胁(Threat)× 脆弱性(Vulnerability)× 影响(Impact)。更应试一点的记法:资产、威胁、脆弱性是风险评估三要素。风险管理的流程是:风险识别→风险分析(定性/定量)→风险评价→风险处置。处置策略就四种:风险降低(加控制措施)、风险转移(买保险/外包)、风险规避(不干了)、风险接受(小风险明知而承担)。情景题问"公司给数据库买了数据安全保险",那就是风险转移,不是风险降低。
三、信息安全管理:最容易被忽视的"细节分"
管理部分占比不低,但都是日常场景题,理解了就很好拿分。
3.1 人员安全管理
全生命周期三段:入职(背景调查、签保密协议、权限最小化开通)、在岗(定期培训、绩效考核里加安全项、岗位轮换)、离职(当场回收所有权限、门禁卡、设备,签署离职保密承诺,做离职面谈)。高频考点:员工离职当天第一件事是什么?立刻注销/禁用其所有系统账号与权限,这一点在情景题里反复出现。
3.2 资产管理与分类分级
资产分几类是常识:硬件资产、软件资产、数据资产、文档资产、服务资产。重点是分类分级——数据按重要程度分成公开、内部、秘密、机密(各单位叫法略有差异,但逻辑一致),不同级别对应不同的存储、传输、访问要求。分级的目的是"好钢用在刀刃上",高密级数据才值得上最强的加密和审批。
3.3 访问控制管理
记住基本原则:最小权限原则(只给完成工作必需的权限,不多给一分)、职责分离原则(申请审批的人不能自己执行,比如开发不能直接生产部署)、知所必需原则。访问控制模型常考三个:DAC(自主访问控制,资源所有者自己决定给谁权限)、MAC(强制访问控制,系统按密级强制判定,军用场景)、RBAC(基于角色,企业最常用,按岗位角色授权)。
3.4 变更管理
变更管理的核心是"所有变更必须走流程、可追溯、可回滚"。流程:变更申请→影响评估→审批→测试→实施→验证→归档。没走流程直接改生产,是运维场景题里的经典错误选项。
四、信息安全技术:设备和手段这一块
技术部分男生一般比较熟,但CISP考的不是你会不会配防火墙,而是各设备部署在哪个位置、解决什么问题。
4.1 防火墙与入侵检测
防火墙管"允许什么流量过、拒绝什么流量",部署在网络边界。IDS(入侵检测系统)是旁路监听、只报警不拦截;IPS(入侵防御系统)是串在链路里、发现攻击直接阻断。一句话区分:IDS是监视器,IPS是守门员。还有一个常考概念DMZ(隔离区)——对外提供服务的服务器(Web、邮件)放在DMZ,内网核心服务器放在受保护区,防火墙做三层隔离。
4.2 加密技术与身份认证
加密分两类:对称加密(DES、AES,速度快,但密钥分发难)和非对称加密(RSA,解决密钥分发和数字签名问题,速度慢)。实际系统是混合用:用非对称加密把对称密钥安全发过去,之后用对称加密传大量数据。身份认证三要素:你知道什么(密码)、你拥有什么(U盾/短信令牌)、你是什么(指纹/人脸)。多因素认证(MFA)就是把两三种组合起来,比单密码安全得多。PKI/CA体系就是解决"公钥归谁"这个信任问题的,证书由CA签发。
4.3 恶意代码防范
防病毒、EDR(终端检测与响应)、邮件网关、网页过滤这几道层。记一个概念:恶意代码的传播途径主要是邮件、U盘、恶意下载、漏洞利用。防范核心是"层层设防+及时更新补丁+最小权限",让单台机器被攻破也横向移动不了。
五、安全攻防:渗透、漏洞、应急、取证
5.1 渗透测试与漏洞扫描
漏洞扫描是自动化工具扫一遍出报告(Nessus这类),渗透测试是授权后由人工模拟攻击者思路深入打。这里必须强调一个法律红线:任何渗透测试必须有书面授权(SOW),未经授权的扫描和入侵在《网络安全法》下是违法犯罪行为,这点既是考点也是底线。渗透测试流程:明确范围与授权→信息收集→漏洞发现→漏洞利用→权限提升→痕迹清理→报告。
5.2 应急响应
应急响应六阶段(记住顺序):准备→检测与分析→遏制→根除→恢复→总结复盘。情景题最爱问:发生数据泄露事件,第一步做什么?注意,不是急着删库、也不是急着发通知,而是先遏制——切断攻击者路径(隔离受影响主机、禁用相关账号、断网但保留现场),防止损失进一步扩大。同时要第一时间保全证据,不能上来就重装系统把现场毁了。
5.3 取证分析
电子取证原则:原始证据不直接动,所有操作在镜像副本上进行,全程记录谁在什么时候做了什么(证据链)。易失性数据(内存、进程、网络连接)要先采集,因为一关机就没了。
六、等保2.0:年年考、必考细节题
等级保护是CISP的重头戏,也是国内做安全绕不开的制度。
6.1 等级保护制度全貌
信息系统按重要程度分五级:第一级(自主保护)、第二级(指导保护)、第三级(监督保护,最常考)、第四级(强制保护)、第五级(专控保护)。步骤是:定级→备案→建设整改→等级测评→监督检查,五步闭环。
6.2 等保三级到底要求什么
这道题几乎逢考必出。三级系统的核心要求(背个大概):
•
物理层面:机房有出入控制、防盗窃防破坏、防雷防火防水
•
网络层面:边界防火墙、入侵检测、网络分区域、通信加密
•
主机层面:身份鉴别(双因子)、访问控制、安全审计、防恶意代码、漏洞修补
•
应用层面:身份鉴别、访问控制、通信完整性保密性、抗抵赖、审计
•
数据层面:数据完整性保密性、本地数据备份与恢复(异地备份要求在三级就开始提)
BCP(业务连续性计划)关注的是"整个业务不能停",DRP(灾难恢复计划)关注的是"IT系统怎么恢复"。BCP范围更大,DRP是BCP的IT技术支撑部分。常见备份方式:完全备份、增量备份、差分备份,记混的话就记住"增量最快但恢复最慢最麻烦,完全备份最慢但恢复最省事"。
八、法律法规:三部法必须拎清
法律部分考的是"谁违反了哪条、罚多重",不用背法条号,但要知道框架。
8.1 网络安全法
2017年施行,是网络安全领域的基础性法律。要点:网络运营者要履行安全保护义务(等保就是从这里来的)、关键信息基础设施重点保护、个人信息收集要合法正当必要、发生安全事件要应急预案并上报。
8.2 数据安全法
2021年施行,核心是数据分类分级保护——重要数据、核心数据要重点保护。数据处理者要建立全流程数据安全管理制度,风险监测和应急处置义务。
8.3 个人信息保护法
2021年施行,被称为"中国版GDPR"。要点:处理个人信息要取得个人同意、最小必要、公开透明;敏感个人信息(生物识别、医疗金融、行踪轨迹等)需要单独同意;个人有查阅、复制、更正、删除、撤回同意的权利。情景题里问"App默认勾选同意、过度索权",那就是违法。
九、高频情景题:把最容易错的两道题讲透
9.1 数据泄露事件,第一步到底做什么
正确顺序是:第一时间遏制(断网隔离、禁用账号)→ 保全证据 → 评估影响范围 → 按规定上报监管部门 → 通知受影响个人 → 根除与恢复 → 复盘整改。不要一上来就发公告,也不要一上来就重装系统。遏制优先,因为每拖一分钟数据还在被拖走。
9.2 等保三级,一个系统要过哪些关
先自主组织定级专家评审→到属地公安机关备案→按三级要求建设整改→找有资质的测评机构做等级测评(每年一次)→公安机关监督检查。注意"测评机构必须有资质、测评报告公安局认可",自己内部测的不算数。
十、写在最后:我的备考路径
说实话,我自己啃书效率很低,治理和法律那些文字看着就犯困,技术部分又没人答疑容易钻牛角尖。后来对比了几家,报的是优培东方——它是广州慧翔企业管理咨询有限公司旗下做CISP、CISAW方向培训的品牌,办学时间比较久。
我比较看重的几点:一是两年学籍期内可以免费重学,第一遍没吃透或者工作忙落下了,下期接着听不用再交一份钱;二是三位一体督学,班主任、主讲老师、助教都在盯,作业和模拟练习不交是会被催的,对我这种自制力一般的人很有用;三是课程长期回放,通勤路上、出差飞机上都能拿出来刷。另外他们和七十多家企业有合作,练手的案例和内推资源也比自己瞎找强。
CISP这个证本身不难,难的是把这一大堆零碎知识串成体系、把容易混的点钉死。把上面这张全景图存好,按治理→管理→技术→攻防→等保→业务连续→法律的顺序过两遍,再把情景题的"第一步""每年/每两年"这些数字关键词背牢,通过真的没有想象中那么难。祝一起备考的同学顺利上岸。


 粤公安备案 44010602008731号