
 首页>
最近后台好多同学问我:想入行网络安全,CISP到底值不值得考?报考条件卡不卡学历?考完能干什么?作为刚拿证不久的过来人,我把自己备考过程中整理的笔记全部复盘一遍,从认证本身到报考条件、考试内容、证书维护、就业方向,一次讲透。文章有点长,建议收藏慢慢看。
一、CISP到底是什么?
1.1 官方定义与颁发机构
CISP的全称是注册信息安全专业人员(Certified Information Security Professional),由中国信息安全测评中心(CNITSEC)颁发。这个中心是官方背景,直属中国工程院体系,在国内信息安全领域的权威性不用多说——它是国内最早从事信息安全漏洞分析、风险评估和人才认证的国家级测评机构。
说白了,CISP就是国内信息安全行业的"官方上岗证"。你去看政企单位的安全岗位招聘,很多JD(Job Description)里会直接写"持有CISP证书优先",甚至"必须持有"。在等保2.0全面落地的大背景下,这个证书的权重还在持续上升。
1.2 CISP与CISAW怎么选?
很多同学一开始会混淆CISP和CISAW。这俩都是国内信息安全领域的主流认证,但定位差别不小:
•
CISP:偏管理和体系方向,内容覆盖信息安全保障、管理、工程化思路,适合想走安全管理、等保测评、安全体系建设路线的同学。
•
CISAW(信息安全保障人员认证):偏技术实操方向,细分方向更多(如安全开发、安全运维、渗透测试等),适合想深入技术一线的同学。
我的建议是:如果你在甲方单位做安全管理、合规、等保相关工作,优先考CISP;如果你在乙方做技术实施、安全运维、渗透测试,可以考虑CISAW。当然,两个都拿也完全不冲突,很多资深安全人手里是双证在手。
二、报考条件一览
2.1 学历与工作经验要求
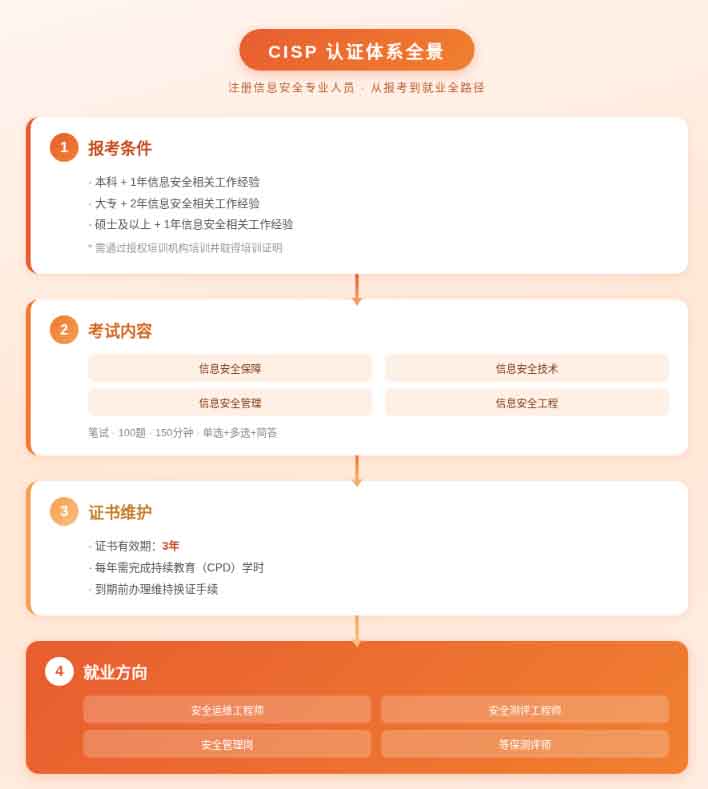
CISP不是你想报就能报,它有明确的门槛。我把自己当时整理的报考条件列出来:
学历层次
信息安全相关工作经验要求
备注
本科及以上
1年以上
最常见的报考路径
大专
2年以上
工作经验要求翻倍
硕士及以上
1年以上
与本科同等待遇
注意这里说的"信息安全相关工作经验",范围其实比你想象的宽。网络运维、系统管理员、开发中涉及安全模块的工作经历,都可以算。关键是你所在单位能配合出具工作证明,证明你从事的工作与信息安全相关。
2.2 必须参加授权培训
这一点很多新手不知道:CISP不接受个人直接报名考试,必须通过中国信息安全测评中心授权的培训机构参加培训,取得培训合格证明后才能参加考试。也就是说,培训是报考的前置条件,不是可选项。
所以选培训机构这件事,直接决定了你的备考效率和通过率。后面我会专门聊怎么选机构。
三、考试内容与形式
3.1 四大知识领域
CISP考试覆盖四大知识领域,我在备考时把每块的重点都标了星号,这里分享给大家:
第一块:信息安全保障。这是CISP的核心框架部分,讲信息安全保障的基本概念、内容、方法和保障过程。包括安全保障模型、保障要素、保障等级等内容。这部分是考试的重头戏,概念多、体系性强,一定要把框架吃透。
第二块:信息安全技术。涉及各种安全技术原理和应用,比如身份鉴别、访问控制、加密技术、防火墙、入侵检测、恶意代码防范、网络隔离等。这部分偏技术理解,有技术背景的同学会觉得比较轻松。
第三块:信息安全管理。包括安全策略、安全组织、人员安全管理、资产管理、物理与环境安全等。这部分内容偏"制度层面",需要记忆的东西不少,但逻辑清晰,按体系梳理就好。
第四块:信息安全工程。讲安全工程过程模型、系统安全工程能力成熟度(SSE-CMM)、安全工程实施过程等。这部分相对抽象,但考试占比不低,不能掉以轻心。
3.2 考试形式与题型
考试形式我当时觉得还挺友好的:
•
题型:单选题 + 多选题 + 简答题,总共100题
•
时长:150分钟(2个半小时)
•
形式:笔试(现在部分考点也有机考,但大部分还是纸笔作答)
•
合格线:总分100分,70分及格
多选题是最容易丢分的,少选多选都不得分,大家复习的时候一定要把易混淆的概念对比着记。简答题一般考的是框架性的内容,比如"简述信息安全保障的主要内容"这种,把体系搭起来就能拿到大部分分数。
四、证书有效期与持续教育
4.1 3年有效期
CISP证书的有效期是3年。从你拿证那天开始算,3年内如果不做维持手续,证书就会过期失效。这个跟很多国际认证(比如CISCO的CCNA那种永久有效)不一样,需要特别注意。
4.2 CPD持续教育要求
证书有效期内,每年都需要完成一定的持续教育(CPD,Continuing Professional Development)学时。具体来说:
•
每年需要完成规定的持续教育学时,一般是每年按季度提交材料
•
持续教育的形式包括:参加安全会议、发表文章、参加培训课程、参与安全项目等
•
3年期满前,需要提交持续教育记录并办理维持换证手续
我的经验是:CPD这块不用太焦虑,但也别拖到最后一年才补。平时参加个安全沙龙、听个线上讲座都能算学时,攒一攒就够了。关键是要有意识地保留参与证明(签到表、参会证书之类的)。
五、CISP含金量到底怎么样?
5.1 国内安全领域的"准入证"
说句实在话,CISP不是那种"考了就能年薪百万"的证书,但它在国内信息安全行业的定位非常明确:政企单位安全岗位的敲门砖和基本配置。
我当时找工作的时候深有体会:投了十几家企业的安全岗,凡是提到信息安全岗位要求的,超过一半在JD里写了"CISP优先"。尤其是国企、政府事业单位、金融机构的安全部门,这个证书几乎是硬性要求。等保测评机构招人的时候更是直接要求持证上岗。
5.2 等保合规驱动下的需求
为什么CISP这几年越来越火?核心驱动力就是网络安全等级保护制度(等保2.0)的全面落地。按照等保要求,企业需要配备专职的安全管理人员,而这些岗位的任职条件里,CISP证书是被广泛认可的专业资质。
换句话说,只要等保制度在执行,企业对持证安全人员的需求就不会降。这不是一个短期热度的证书,而是一个制度性的刚需。
六、拿到CISP后能做什么?
6.1 主要就业方向
CISP持证后的就业路径其实挺宽的,我根据身边同学和自己的了解,整理了几个主流方向:
安全运维方向:在企业内部负责安全设备运维、安全事件监控、日志分析等。这个方向需求量大,入门门槛相对友好。
安全测评方向:在等保测评机构做测评工程师,帮企业做等保测评、风险评估。这个方向项目制工作,出差比较多,但成长很快。
安全管理方向:在甲方企业做安全管理岗,负责安全制度建设、合规管理、安全团队管理。这个方向偏综合能力,CISP的管理类内容正好对口。
等保测评方向:专门做等级保护测评业务,从测评方案设计到现场测评再到报告编制。等保2.0之后这个方向的岗位需求一直在涨。
6.2 关于薪资
薪资这个东西跟城市、行业、个人经验关系太大,我不好给一个确定数字。但可以分享一个参考:在一线城市,有CISP证书加2-3年安全工作经验,安全运维/测评岗的薪资范围大概在12K-20K/月这个区间。如果是金融、能源等行业的安全管理岗,上限会更高。证书是加分项,真正决定薪资的还是你的实战能力和项目经验。
七、备考经验与培训选择
7.1 自学还是报班?
前面说了,CISP必须通过授权培训机构报名,所以"纯自学"这条路本身就走不通。但你可以选择"报个最便宜的班只拿到考试资格",然后自己备考。不过我的建议是:除非你本身就有非常扎实的信息安全底子,否则好好跟一个靠谱的培训班走,通过率会高很多。
原因很简单:CISP的考试范围很广,四大知识领域横跨技术和管理,自己找教材划重点效率太低。培训机构有系统的课程体系、历年考试的命题规律总结,还有老师帮你答疑,这些对第一次考的人来说价值很大。
7.2 怎么选培训机构?
选培训机构的时候,我重点看了几个维度:
第一,是不是官方授权。这个是底线,没授权的机构你报了名也考不了试。中国信息安全测评中心官网可以查到授权培训机构名单,报名前一定要核实。
第二,师资和课程体系。讲课的老师有没有实战经验?课程是不是覆盖了四大知识领域的全部考点?有没有配套的练习和模拟测评?这些直接影响你的备考效果。
第三,服务和学籍政策。这个很多人会忽略,但真的很重要——万一你一次没考过,能不能重学?有没有督学机制?课程能不能回放反复看?这些细节决定了你万一需要补考时的成本。
我当时对比了好几家机构,最后选的是优培东方的CISP培训班。说几个打动我的点:
•
两年学籍重学:报名后两年内如果没通过考试,可以免费重学,这个政策对在职备考、时间紧张的同学很友好。
•
三位一体督学:班主任+授课老师+助教的跟进机制,不是交了钱就不管你了,学习进度有人盯。
•
长期回放:直播课结束后有回放,适合我这种上班时间不固定、经常需要加班的人,随时可以补进度。
•
企业合作资源:优培东方是广州慧翔企业管理咨询有限公司旗下品牌,跟70多家企业建立了培训合作,毕业后有内推机会,对转行的同学来说是个加分项。
优培东方同步也开了CISAW的培训班,如果是技术路线的同学也可以一起了解。我当时是CISP和CISAW的资料都看了,最后根据自己想走管理路线选了CISP。
写在最后
总结一下:CISP是国内信息安全领域认可度最高的官方认证之一,适合想进入政企安全岗位、做等保合规、走安全管理路线的同学。报考有学历和工作经验门槛,必须通过授权培训机构报名,考试覆盖四大领域、100道题150分钟,证书3年有效需持续教育。
如果你现在正在考虑考不考,我的建议是:先对照报考条件看看自己够不够格,够格的话就尽早准备。信息安全这个行业,证书不是万能的,但没有证书在很多门槛面前确实寸步难行。早点拿证,早点占位。
以上就是我整理的CISP全解笔记,有什么问题评论区交流。祝大家都能顺利拿证上岸!
关键词:CISP、注册信息安全专业人员、信息安全认证、CISP报考条件、CISP考试内容、CISP培训、等保测评、信息安全工程师、CISP证书含金量、网络安全认证


 粤公安备案 44010602008731号